Egy kolléga távozik, elbúcsúztok, a laptopját leadja, a belépőkártyáját visszaadja. A felhőben megosztott mappák azonban gyakran csendben tovább élnek: a régi linkek működnek, a személyes e-mail-címre küldött meghívók érvényesek maradnak. Senki sem akar rosszat, mégis ott a kockázat, hogy egy érzékeny ajánlat vagy ügyféllista olyan kezekben marad, ahová már nem tartozik. Az alábbi hét lépés segít rendet tenni, a legegyszerűbbtől a fejlettebb megoldásokig.
1. Készíts kilépési ellenőrzőlistát a felhőhöz is
A legtöbb cégnél van valamilyen kilépési folyamat, de ritkán terjed ki részletesen a felhőtárhelyre. Pedig egy rövid, mindig ugyanúgy végigvitt lista sokat számít: melyik fiókot kell letiltani, ki veszi át a fájlokat, és ki ellenőrzi a megosztásokat.
Érdemes a listát a HR és az informatika közösen gondozni, hogy a távozás napján ne a memóriára kelljen hagyatkozni. Egy egyszerű megosztott dokumentum is megteszi, a lényeg, hogy minden kilépésnél ugyanazokat a pontokat pipálják ki.
2. Tiltsd le a fiókot, de ne töröld azonnal
Csábító rögtön törölni a távozó munkatárs fiókját, ez azonban sok szolgáltatásnál azzal jár, hogy a hozzá tartozó fájlok is elvesznek, vagy elérhetetlenné válnak a csapat számára. Biztonságosabb először letiltani a belépést, majd rendezni a tulajdonjogot.
A gyakorlatban ez azt jelenti, hogy a fontos mappák tulajdonosa egy utód vagy a csapatvezető lesz. Csak ezután, egy előre meghatározott idő elteltével érdemes véglegesen megszüntetni a fiókot.
3. Keresd meg a nyilvános linkeket
A „bárki, akinek megvan a link” típusú megosztás kényelmes, ezért sokan használják például ügyfélprezentációknál vagy nagy fájlok küldésénél. A gond az, hogy az ilyen link nem kötődik személyhez: ha a volt kolléga elmentette, a fiókja letiltása után is megnyithatja.
Nézd át rendszeresen, mely fájlok érhetők el nyilvános linkkel, és kapcsold ki azokat, amelyekre már nincs szükség. Ahol mégis kell külső hozzáférés, ott válts névre szóló megosztásra.
4. Vizsgáld át a külső e-mail-címekre szóló megosztásokat
Gyakori eset, hogy valaki otthonról is szeretne dolgozni, ezért a céges mappát a saját, privát e-mail-címével is megosztja. Ez a hozzáférés a céges fiók letiltása után is megmarad, hiszen technikailag egy teljesen külön felhasználóhoz tartozik.
Ezért a kilépéskor nem elég a céges fiókot ellenőrizni. Érdemes listát kérni azokról a megosztásokról, amelyek a cég domainjén kívüli címekre mutatnak, és egyenként eldönteni, melyik maradhat.
5. Építs csoportalapú jogosultságokat
Ha minden mappát személyenként osztasz meg, egy idő után követhetetlen lesz, ki mihez fér hozzá. Sokkal átláthatóbb, ha a jogosultságokat csoportokhoz, például „Értékesítés” vagy „Pénzügy” csapatokhoz rendeled.
Így egy kollégát elég kivenni a csoportból, és minden ahhoz tartozó hozzáférése egyszerre megszűnik. Az új belépők felvétele is gyorsabb, a felhőtárhely jogosultságkezelés pedig egy szerepkör-alapú logika mentén szinte magától rendben marad.
6. Állíts be lejárati időt a megosztásokra
Számos felhőszolgáltatás lehetővé teszi, hogy egy megosztás csak meghatározott ideig legyen érvényes. Egy alvállalkozó, gyakornok vagy projektpartner esetében ez különösen hasznos: a hozzáférés a projekt végével automatikusan lezárul.
Jó gyakorlat, hogy alapértelmezésként minden külső megosztás kapjon lejárati dátumot, és csak indokolt esetben legyen határozatlan. Így akkor sem marad nyitott ajtó, ha valaki elfelejt utólag takarítani.
7. Használj központi áttekintő eszközt az azonnali reagáláshoz
A fenti lépések kézzel is elvégezhetők, de egy nagyobb csapatnál, több tucat mappával és több ezer fájllal ez könnyen napokig tartó munka. Ráadásul a kockázat épp a távozás pillanatában a legnagyobb, amikor gyorsan kellene átlátni, mihez fér még hozzá valaki.
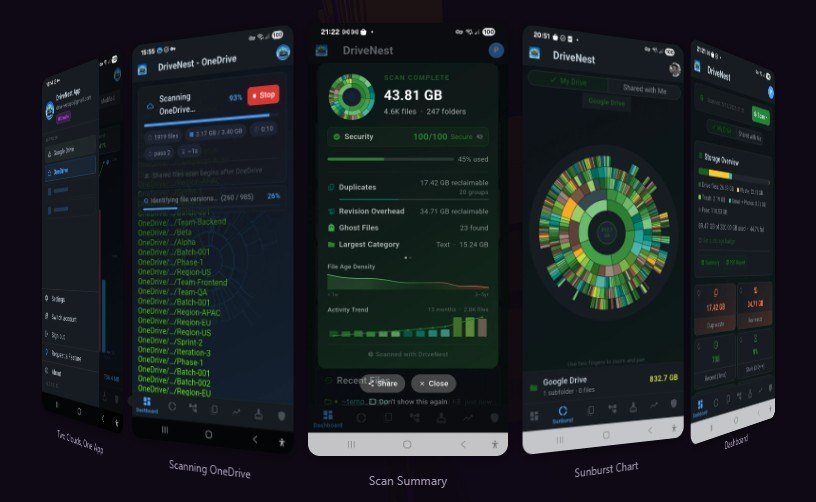
Erre a helyzetre kínálnak megoldást azok az eszközök, amelyek egy helyen mutatják meg a megosztásokat és a hozzáféréseket. Ha szeretnéd egy felületről, gyorsan lezárni a volt kollégák elérését, érdemes megnézni a DriveNest felhőalapú hozzáférés-kezelő megoldását, amely kifejezetten a megosztott fájlok átláthatóságára épít. Egy ilyen eszközzel a rendszeres, akár havi átvilágítás is rutinfeladattá válik, nem pedig egy halogatott, nagy projekt.
Bármilyen eszközt választasz, a kulcs a rendszeresség: egy negyedéves vagy havi áttekintés során kiderülnek az elfelejtett linkek, a régi partnerek és a már nem aktív felhasználók. Ha a céged érzékeny személyes adatokat kezel, érdemes adatvédelmi szakemberrel is egyeztetni arról, milyen gyakorisággal és dokumentációval célszerű ezt végezni.
A rend a bizalom alapja
A volt kollégák hozzáférésének lezárása nem gyanakvás, hanem a gondos működés része, ugyanúgy, mint a kulcsok visszakérése vagy a jelszavak cseréje. Aki egyszer kialakítja a saját rutinját, az nemcsak a kockázatot csökkenti, hanem a csapatnak is világos kereteket ad: mindenki tudja, mihez fér hozzá, és miért. A felhő így nem rejtett raktár lesz, hanem átlátható, közös munkatér.